春日井市 情報漏洩問題――「さとふる」委託先への不正アクセスで何が起きたのか
 Yoshihiro Harada




2026年10月28日、春日井市は、ふるさと納税ポータルサイト「さとふる」に関係する個人情報漏洩について注意喚起を行いました。
ただし、最初に確認しておかなければならないことがあります。
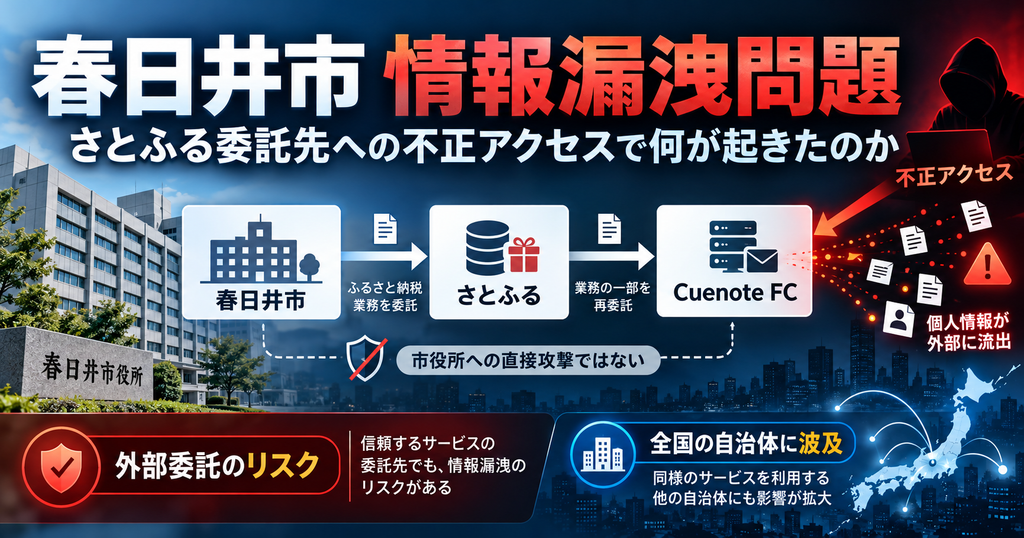
今回の春日井市の情報漏洩問題は、春日井市役所のシステムそのものがサイバー攻撃を受けたという事件ではありません。
発端となったのは、「さとふる」が一部のメール配信業務で利用していた、ユミルリンク株式会社のメール配信サービス**「Cuenote FC」への不正アクセス**です。
しかも調べてみると、これは「さとふる」だけの問題でもありません。
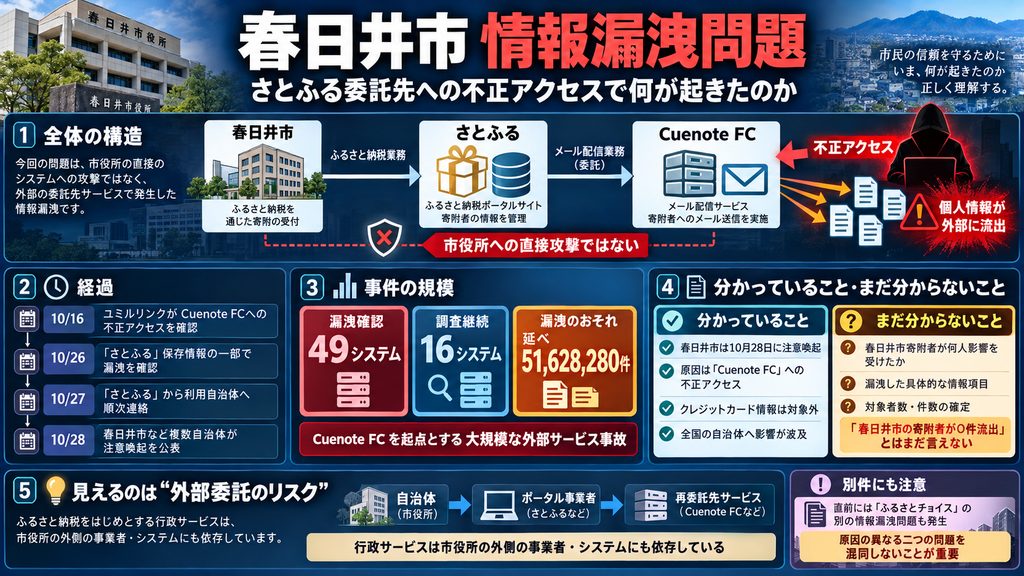
ユミルリンクが10月26日に公表した第二報では、Cuenote FCについて、49システムで情報漏洩が確認され、「漏洩のおそれがある件数」は延べ51,628,280件に上っています。さらに16システムでは件数の調査が続いており、数字が増える可能性もあります。
春日井市で起きていることを理解するには、
春日井市 → さとふる → Cuenote FC
という構造を見る必要があります。
目次
- 1 春日井市は10月28日に「さとふる」の情報漏洩を注意喚起
- 2 現時点では「春日井市への寄附者が何人漏洩したか」は分からない
- 3 問題の本体は「さとふる」よりもCuenote FCへの大規模な不正アクセス
- 4 Cuenote FCには、どんな情報が保存されていたのか
- 5 なぜこれほど被害が広がったのか
- 6 春日井市だけではない――全国の自治体が一斉に注意喚起
- 7 実は春日井市では直前にも「ふるさとチョイス」の情報漏洩があった
- 8 春日井市に問われるのは「市が攻撃されたか」だけではない
- 9 今後、春日井市に確認したいこと
- 10 まとめ――春日井市の情報漏洩問題から見える「外部委託」のリスク
- 11 今後、春日井市に確認したいこと
- 12 はらだよしひろと、繋がりたい方、ご連絡ください。
春日井市は10月28日に「さとふる」の情報漏洩を注意喚起
春日井市によると、「さとふる」を運営する株式会社さとふるから、同社がメール配信に利用していた「Cuenote FC」への不正アクセスによって、保存していた情報の一部が漏洩したとの報告がありました。
「さとふる」側の公表内容を各自治体の発表と照合すると、経過は次のようになります。
10月16日
ユミルリンクがCuenote FCの一部システムへの不正アクセスを確認。
10月26日
調査によって、「さとふる」が保存していた情報の一部について漏洩を確認。
10月27日
「さとふる」から利用自治体へ順次連絡。
10月28日
春日井市をはじめ、全国の複数自治体が注意喚起を公表。
例えば愛媛県八幡浜市も、10月28日に同様の注意喚起を公表しています。
→ 八幡浜市「ふるさと納税サイト『さとふる』における個人情報漏えいについて」
10月28日時点では、漏洩した具体的な情報項目、対象者、件数はまだ確認中です。
一方、クレジットカードなど決済に関係する情報については、Cuenote FCには保存されていないため、今回の不正アクセスによる漏洩のおそれはないと説明されています。
現時点では「春日井市への寄附者が何人漏洩したか」は分からない
ここは非常に重要です。
春日井市が「情報漏洩」と注意喚起しているからといって、
春日井市へふるさと納税した人の情報が何件漏洩したのか
が判明しているわけではありません。
10月28日時点では、その対象者数も、どの情報が含まれていたのかも明らかになっていません。
したがって、
春日井市のふるさと納税寄附者の個人情報が○件流出した
とは、現段階では書くことができません。
確認できるのは、春日井市が利用する「さとふる」側の情報の一部が漏洩し、春日井市が寄附者や市民に注意を呼びかけているというところまでです。
問題の本体は「さとふる」よりもCuenote FCへの大規模な不正アクセス
今回の件を春日井市だけから見ていると、事件の大きさを見誤ります。
メール配信サービス「Cuenote FC」を運営するユミルリンクは、10月16日に一部システムへの不正アクセスを確認しました。
当初の発表では影響が確認されたのは5システムで、メールアドレスなど延べ約900万件が出力されたとされていました。
ところが、その後の調査で範囲が大きく拡大します。
10月26日の第二報では、
不正アクセスが試みられた単一企業向けシステム 78
そのうち情報漏洩の痕跡が確認されたシステム 49
漏洩のおそれがある情報 延べ51,628,280件
とされました。
しかも、その時点でも16システムの件数が調査中でした。
→ ユミルリンク「Cuenote FCへの不正アクセスに関するお知らせ」
つまり、これは「春日井市の情報漏洩」というだけではなく、多数の企業や自治体に影響が広がる外部サービスを起点とした大規模な情報漏洩事件です。
Cuenote FCには、どんな情報が保存されていたのか
ユミルリンクによれば、Cuenote FCには、利用企業によって異なりますが、次のような情報を登録することができます。
- メールアドレス
- 氏名
- 都道府県
- 生年月日などの付属情報
- メール配信記録
- Web上での登録・更新記録
- サービス利用企業の担当者情報
ただし、これらすべてが「さとふる」から漏洩したという意味ではありません。
さとふるについて具体的にどの項目が漏洩したかは、現在も確認中です。
ここは、「Cuenote FCで保存可能な情報」と「さとふるから実際に漏洩した情報」を区別する必要があります。
なぜこれほど被害が広がったのか
今回の事件では、Cuenote FCで利用されていたライブラリの脆弱性が攻撃に利用されたとユミルリンクは説明しています。
さらに、従業員の認証情報が取得され、不正プログラムが設置されて、データベースから情報が出力されたことも確認されています。
そして、この事件の特徴は、一つのサービス事業者への攻撃が、そのサービスを利用する多数の企業や団体へ波及したことです。
春日井市自身がCuenote FCを直接運用していたという話ではありません。
しかし、
春日井市
↓
ふるさと納税事業で「さとふる」を利用
↓
さとふるがメール配信に「Cuenote FC」を利用
↓
Cuenote FCが不正アクセスを受ける
というサービス連鎖を通じて、市民や寄附者の情報に影響が及ぶ可能性が生じています。
行政のデジタル化では、自治体自身のシステムを安全にするだけでは十分ではないことを示す事例でもあります。
春日井市だけではない――全国の自治体が一斉に注意喚起
10月27日から28日にかけて、「さとふる」を利用している自治体から同様の発表が相次ぎました。
八幡浜市など複数の自治体が、「さとふる」から連絡を受け、住民や寄附者へ注意を呼びかけています。
したがって、今回の春日井市の情報漏洩問題は、春日井市固有のトラブルというより、全国の自治体に波及している情報セキュリティー問題の一部と考える方が実態に近いでしょう。
実は春日井市では直前にも「ふるさとチョイス」の情報漏洩があった
さらに気になるのが、春日井市が短期間に別のふるさと納税サイトについても注意喚起を出していることです。
「ふるさとチョイス」を運営するトラストバンクでは、第三者による不正アクセスによって、4,454,097件の会員情報の流出が確認されました。
流出が確認された情報には、
- 氏名
- メールアドレス
- 住所
- 電話番号
- ハッシュ化されたパスワード
- 寄附控除試算額
などが含まれています。
春日井市もこの問題について公式ホームページで注意を呼びかけています。
ただし、こちらについても、春日井市へ寄附した人が実際に何人含まれているのかは、現時点では明らかになっていません。
つまり2026年10月、春日井市のふるさと納税をめぐっては、
「ふるさとチョイス」の情報漏洩
と、
「さとふる」が利用するCuenote FCの情報漏洩
という、原因の異なる二つの問題が相次いで表面化したことになります。
混同しないことが重要です。
春日井市に問われるのは「市が攻撃されたか」だけではない
今回、春日井市のサーバーそのものが不正アクセスを受けたと確認されているわけではありません。
だからといって、市政とは無関係とは言えないと思います。
自治体は現在、ふるさと納税、メール配信、電子申請、キャッシュレス決済、クラウドサービスなど、さまざまな行政サービスを民間の外部システムに依存しています。
そこで重要になるのは、
「市のシステムは安全だったか」
だけではありません。
市民や寄附者から預かった情報が、
どの事業者に渡り、さらにどの外部サービスで処理・保存されているのか
まで把握しておく必要があります。
今回のCuenote FCのように、自治体から一段離れたサービス事業者への攻撃でも、市民の個人情報に影響が及ぶ可能性があるからです。
今後、春日井市に確認したいこと
今回の春日井市の情報漏洩問題について、私は今後、少なくとも次の点を確認する必要があると考えています。
第一は、春日井市への寄附者が実際に漏洩対象に含まれていたのかです。
第二は、含まれていた場合、何人分で、氏名・メールアドレス・住所など、どの情報が漏洩したのかです。
第三は、春日井市が「さとふる」と結んでいる契約や個人情報の取扱条件の中で、外部のメール配信サービスを利用する場合の安全管理をどのように確認していたのかです。
第四は、「ふるさとチョイス」と「さとふる」で短期間に情報漏洩問題が続いたことを踏まえ、ふるさと納税事業全体の個人情報管理について、市が改めて確認を行うのかです。
そして第五に、漏洩対象者が確定した場合、対象者本人への通知を誰が、どのような方法で行うのかも確認する必要があります。
まとめ――春日井市の情報漏洩問題から見える「外部委託」のリスク
今回の問題を、
「さとふるで情報漏洩が起きた」
という一言だけで理解すると、重要な部分が見えなくなります。
実際には、
Cuenote FCへの不正アクセス
↓
多数の利用企業・サービスに影響
↓
「さとふる」の保存情報にも漏洩を確認
↓
「さとふる」を利用する全国の自治体へ通知
↓
春日井市も10月28日に市民・寄附者へ注意喚起
という構造です。
さらに春日井市では、その直前に「ふるさとチョイス」の別の情報漏洩問題についても注意喚起が行われています。
行政のデジタル化が進めば、市役所の中だけで情報が完結することは少なくなります。
だからこそ、市民から預かった情報がどこまで外部へ渡り、どの事業者が、どのシステムで管理しているのかを含めて、行政が説明できる仕組みが重要になります。
2026年10月28日時点では、「さとふる」について春日井市の寄附者が何人影響を受けたのかはまだ分かっていません。
今後、対象者や漏洩した情報項目が明らかになったとき、この問題を改めて検証する必要があります。
「春日井市 情報漏洩」という問題を考える際、見るべきなのは市役所のサーバーだけではありません。行政サービスの背後につながる外部事業者まで含めた、個人情報管理の全体像が問われています。
今後、春日井市に確認したいこと
今回の春日井市の情報漏洩問題について、私は今後、少なくとも次の点を確認する必要があると考えています。
第一は、春日井市への寄附者が実際に漏洩対象に含まれていたのかです。
第二は、含まれていた場合、何人分で、氏名・メールアドレス・住所など、どの情報が漏洩したのかです。
第三は、春日井市が「さとふる」と結んでいる契約や個人情報の取扱条件の中で、外部のメール配信サービスを利用する場合の安全管理をどのように確認していたのかです。
必要であれば、こうした契約書や市と事業者とのやり取りについて、情報開示請求を利用して確認することも考えられます。
私はこれまでにも春日井市に対する情報開示請求を行ってきました。情報開示請求の具体的な方法については、こちらの記事で詳しくまとめています。
実際、春日井市のPFAS問題でも、情報開示請求によって、市のホームページでは公表されていなかった検査結果を確認することができました。
→ 春日井市はPFASの水質調査で、国の暫定基準値を超えた結果を公表していない事実を発見
今回の情報漏洩問題でも、市の発表だけを見るのではなく、契約関係や外部委託先まで含めて確認していく必要があると思います。
はらだよしひろと、繋がりたい方、ご連絡ください。
私、原田芳裕は、様々な方と繋がりたいと思っています。もし、私と繋がりたいという方は、是非、下のメールフォームから、ご連絡ください。ご相談事でも構いません。お待ちしております。